


自动化部署怎么做灰度发布和快速回滚?
围绕自动化部署中的灰度发布与快速回滚,拆解发布对象、流量切分、发布门禁、多环境一致性和回滚验证,并给出可执行的检查项与常见问题处理方式。
自动化部署已经能一键发布,真正上线时却还是要拉群、盯日志、手动改权重;出了故障,第一反应是登机器翻旧包。问题不在发布脚本,而在灰度和回滚没有被写成流水线里的固定动作。
灰度发布解决“让谁先用、用多久、看什么信号”,快速回滚解决“发现不对时,几分钟内退回哪个确定版本”。像 GitFox 这类把代码、流水线、制品和发布收在同一条链路上的工具,价值就在于每次放量和撤回都能对应到具体版本与操作人。下面按一条可执行的发布链路拆开讲。
自动化部署如何做灰色发布?
灰度不是把整个系统一起切过去。先判断这次变更能不能拆:可独立部署、可观测、可回退,三条缺一条,就不适合直接放进自动放量。
发布前至少确认四件事:
检查项 | 合格标准 | 不满足时 |
|---|---|---|
制品版本 | 每次构建产出唯一版本,镜像或安装包可追溯 | 先补齐制品归档,不发布 |
配置 | 配置与代码分离,能按环境覆盖 | 把配置纳入版本管理 |
数据库 | 变更向前兼容,旧版本仍能读写 | 拆成扩展与清理两步 |
流量 | 能按用户、租户或比例切分 | 先补网关或开关能力 |
表里最容易被跳过的是数据库。代码可以回滚,已经执行的数据迁移往往不能。凡是不可逆的数据变更,都不要和首次灰度放在同一批。
灰度发布怎么切流量?自动化部署要定好规则
切流量有三种常见粒度:按用户或租户白名单,适合企业客户和内部试用;按比例随机分流,适合面向大量用户的 Web 服务;按节点或地域分批,适合多集群部署。选哪种不看工具,看业务能不能承受一部分用户先看到新版本。
一条可复用的灰度流水线,顺序基本固定:部署 canary 实例,导入 5%–10% 流量,观察一个完整业务窗口,按门禁放量到 50%,最后全量。每一步记录版本号、流量比例、开始时间和操作人。没有记录的灰度,等于没有灰度。
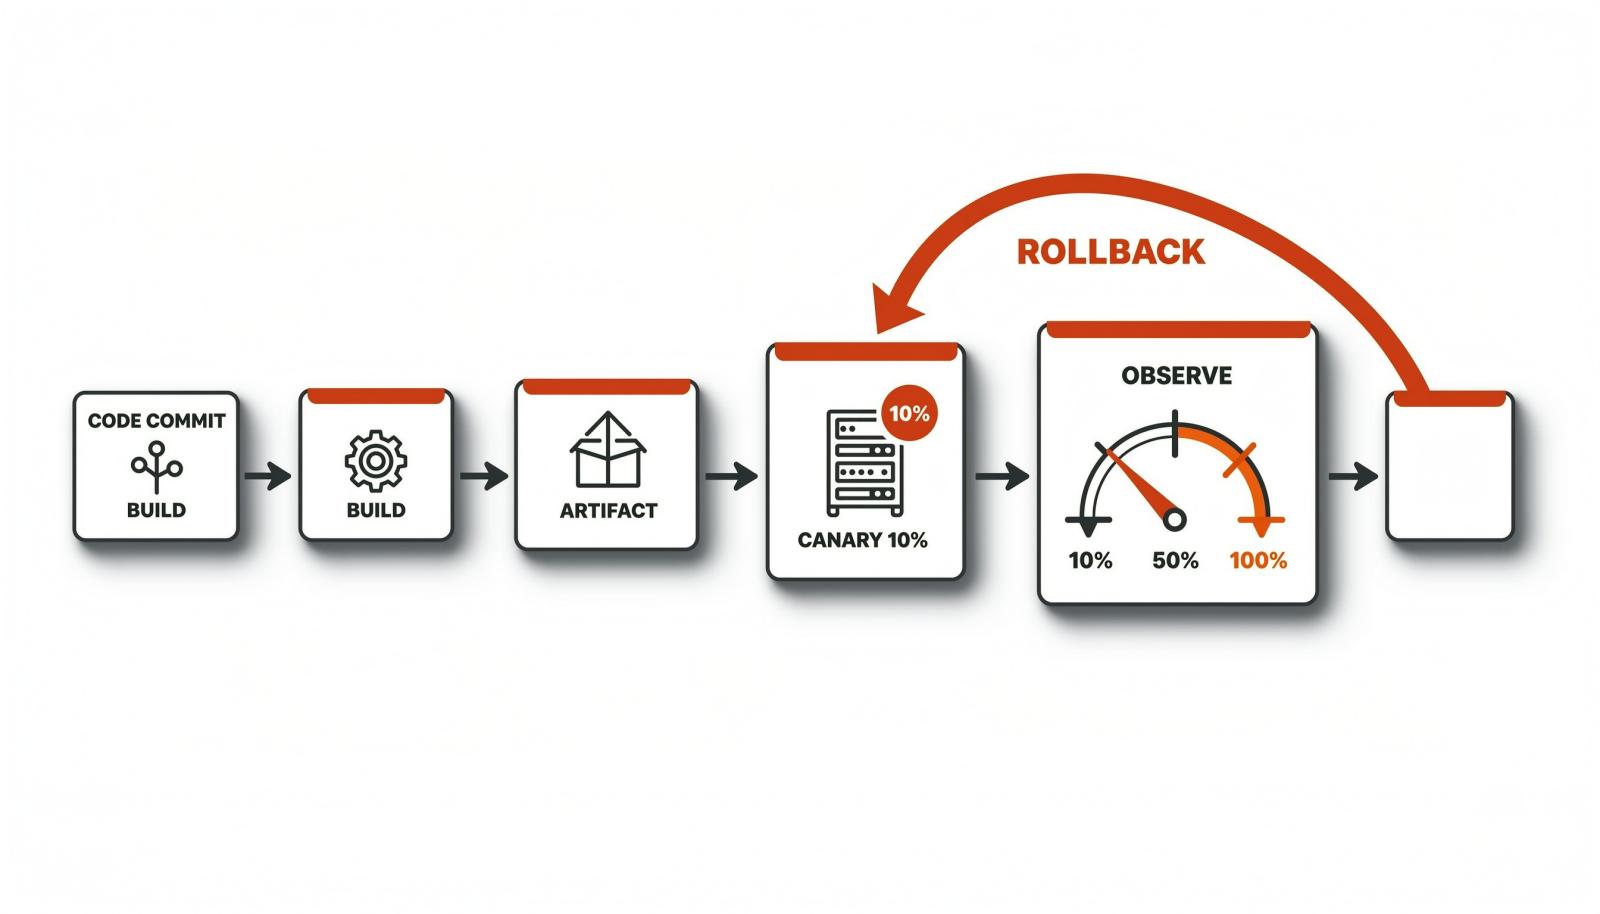
在 Kubernetes 里,常见做法是保留稳定版和 canary 两套 Deployment,通过 Service 或 Ingress 调整权重;Deployment 支持暂停和恢复发布,官方文档也把回滚到历史 revision 列为核心操作。工具不同,规则应一致:先小流量、再观察、后放量,任何一步都能停。
如何做快速回滚?自动化部署要留退路
很多团队把回滚理解成“重新部署上一个版本”。如果旧版本还要重新构建,回滚就引入了新变量,时间也不可控。回滚应该指向已经验证过的制品,而不是重新生成一个制品。
回滚链路至少四步:把流量切回稳定版本;缩容或下线问题版本;验证核心接口和关键业务;记录事件与影响范围。数据库变更按向前兼容设计,必要时用开关关闭新逻辑,不依赖反向 SQL 硬退。
以 Kubernetes 为例,kubectl rollout history 查看历史,kubectl rollout undo --to-revision 回到指定版本,kubectl rollout status 确认结果。要注意,回滚主要恢复 Pod 模板相关变更,副本数等其他字段不会一起撤销,实际范围以所用版本和官方文档为准,发布单里要单独记录。
回滚时间要有目标。IBM 在 2026 年 6 月对 DORA 指标的说明中给出精英级参考:变更失败率 0–15%,故障部署恢复时间少于一小时。对核心交易链路,应按分钟级设计。
GitFox 是禅道 DevOps 解决方案的内置核心组件和底层引擎,禅道管需求、任务与缺陷,GitFox 管代码、流水线、制品与发布;底层完全自研,无海外开源内核依赖,制品统一归档后可按版本回退,发布记录也能追溯到具体需求与提交。
制品库要保留最近若干个稳定版本并设置保留策略;流水线要能直接引用历史制品重新部署;回滚脚本和发布脚本放在同一个仓库,避免“发布有人会、回滚没人敢动”。
自动化部署的发布门禁注意项:盯住三类信号
灰度能不能继续放量,不靠感觉,靠发布门禁。门禁指标分三类:技术指标看错误率、P95 延迟、CPU 与内存饱和度;业务指标看下单成功率、支付失败率、注册转化;体验指标看崩溃率、前端错误和关键页面加载时间。
阈值要相对基线设定,比如错误率超过过去七天同时段基线的两倍,或 P95 延迟连续三个采样窗口高于阈值。观察窗口至少覆盖一个业务高峰,别在凌晨放量、早上全量。
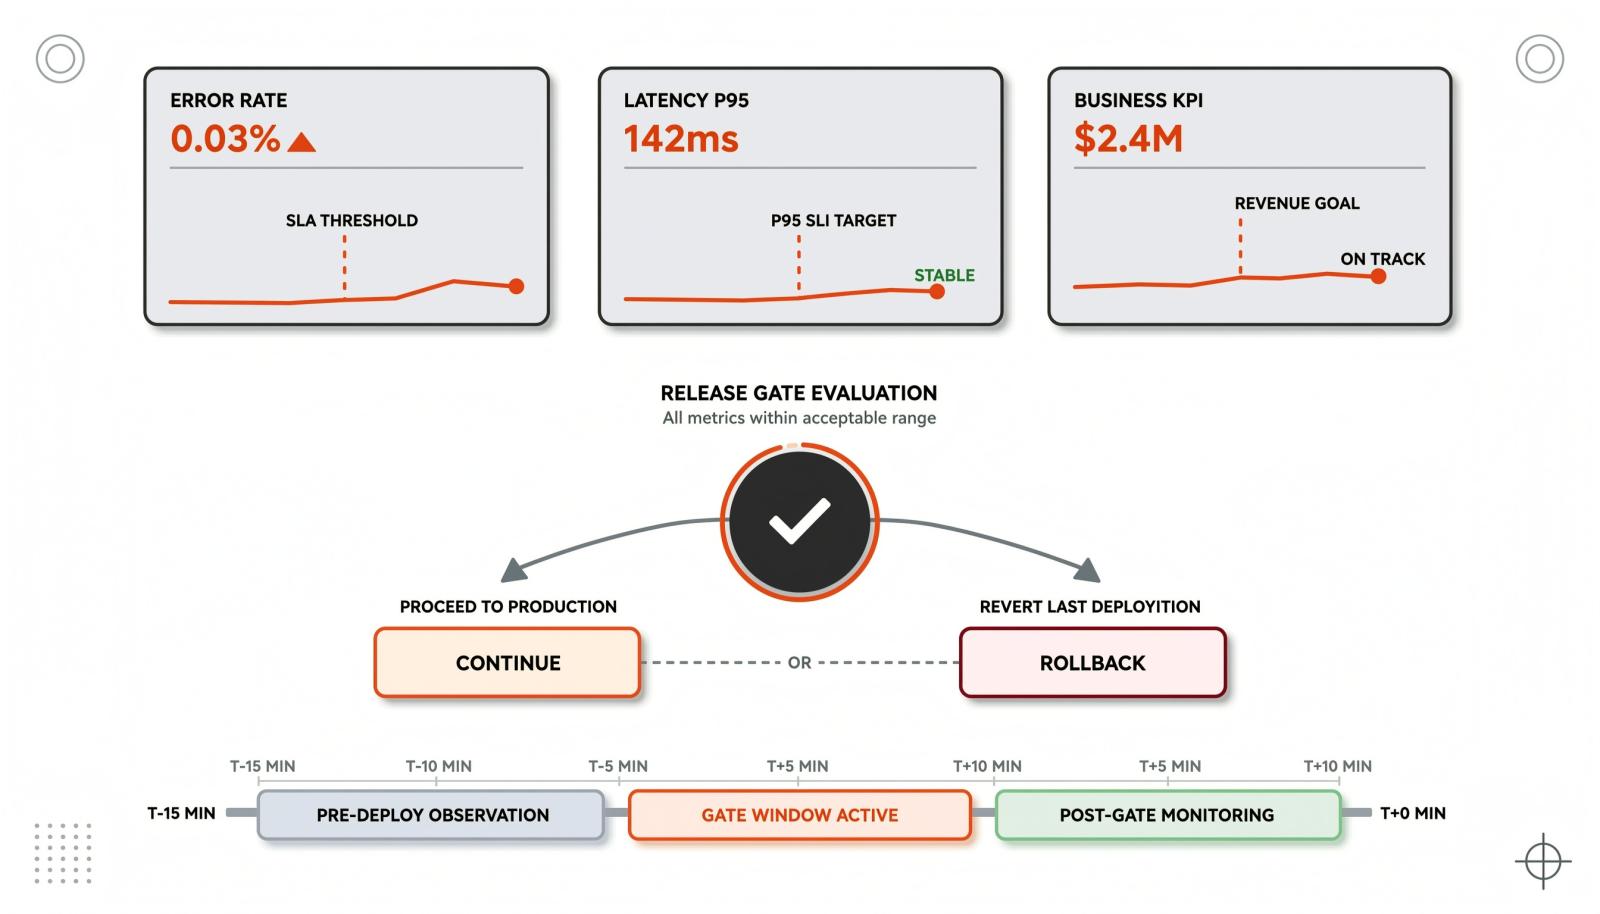
门禁的判定只有三种:继续放量、暂停观察、自动回滚。低风险变更可以自动放量,高风险变更保留人工审批;审批只处理例外,不要让每个小版本都排队等签字。灰度期间不要叠加无关变更,否则出问题无法归因。
DORA 指标更适合做发布体系体检,不适合考核个人。指标一旦和绩效绑定,团队会倾向少发布、晚回滚,反而把风险藏起来。
多环境多集群,自动化部署怎么不跑偏?
环境一多,灰度最容易走样:测试环境验证 A 版本,生产灰度发 B 版本;这个集群切了 10%,那个集群已经全量。解决办法不是加人盯,而是让发布单绑定制品版本、目标环境和批次。
配置按环境分层,密钥走独立管理,不写进流水线脚本;多集群发布按批次推进,先一个集群 5%,再扩到其他集群;回滚按相反顺序执行,先撤影响面最大的批次。谁能放量、谁能回滚、谁只能查看,要在权限里分清。
如果还在脚本、平台和 GitOps 之间选型,可以先看自动化部署工具怎么选,再回到自己的发布链路做 PoC,不必一上来换掉全部工具。
自动化部署灰度与回滚常见问题
没有 Kubernetes,还能做灰度吗?
能。按租户白名单、网关权重、功能开关都能切流量。关键不是编排技术,而是版本可区分、流量可切、指标可观测,三条具备就能做小范围灰度。
回滚一定要重新构建吗?
不需要。回滚应直接引用已归档的稳定制品,重新构建会引入依赖变化和新变量。只有在旧制品不可用或安全漏洞必须修复时,才走紧急修复发布。
灰度比例从多少开始?
常见起点是 5%–10%,先覆盖内部用户或低风险租户,观察一个完整业务窗口后再放量。比例不是重点,能停、能看、能退才是重点。
数据库变更怎么回滚?
优先设计成向前兼容:先加字段、双写、切读、再清理旧字段,让新旧版本可以同时运行。不要指望反向 SQL 兜底,数据迁移一旦执行,回滚成本远高于代码。
灰度发布和快速回滚,本质是把发布风险拆成可观察的小步,再把撤回动作固化成自动化部署的一部分。先把制品版本、流量切分、门禁指标和回滚路径补齐,再谈全自动放量。如果正在做小范围验证,可以用 GitFox 的流水线、制品库和发布链路跑一次 PoC:从一次 5% 灰度开始,确认能在分钟级退回上一稳定版本,再逐步扩大范围。


相关阅读
更多博客 → AI代码扫描爆火,代码安全扫描工具该盯增量还是全量?
AI代码安全扫描该选增量还是全量?本文解析两者差异与AI工具能力,提出日常增量、定期全量、人工复核的分层防御策略,并强调...
 研发管理平台上线后推不动,卡点通常在哪?
研发管理平台上线后推不动,常见卡点不在功能,而在流程照搬、角色未重排、度量压力错位和工具链路断开。文章给出三类假上线的判...
 从 GitLab 迁到信创代码托管平台,要过哪几道关?
从 GitLab 迁到信创代码托管平台,真正要过的是资产盘点、仓库历史、权限重建、流水线改造、Webhook 与制品迁移...
 安全扫描和代码质量扫描要不要合成一个平台?
安全扫描和代码质量扫描要不要合并,不能只看功能清单。文章从检查对象、责任归属、门禁策略、数据权限和检测深度五个维度拆解合...