


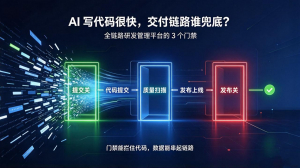
AI 写代码很快,交付链路谁兜底?全链路研发管理平台的 3 个门禁
AI 写代码快,交付链路如何兜底?全链路研发管理平台用提交关、质量关、发布关三道硬门禁,拦截未评审代码、卡住扫描不通过变更、打通版本/提交/构建/需求实现可追溯可回滚,让 AI 速度转化为交付底气。
需求交付 15 天压到 7 天之后,研发效能度量平台该盯哪 3 个指标?
需求交付周期从15天压缩到7天,研发效能度量应盯哪3个指标?本文详解需求流转等待占比、变更失败率、有效交付达成率,分别保障流程健康、交付质量与业务价值落地,避免虚假提速。
AI代码扫描爆火,代码安全扫描工具该盯增量还是全量?
AI代码安全扫描该选增量还是全量?本文解析两者差异与AI工具能力,提出日常增量、定期全量、人工复核的分层防御策略,并强调扫描结果需关联任务形成修复闭环。
研发管理工具上线就吃灰?5 步把它从 “摆设” 变 “刚需”
研发管理工具上线后为何吃灰?本文拆解需求诊断、工具选型、配置迁移、试点验证、规模化推广5步落地法,强调选型与试点为核心,并给出量化痛点、小范围试点、持续运营的实操建议,帮助企业让研发管理工具从摆设变刚需。
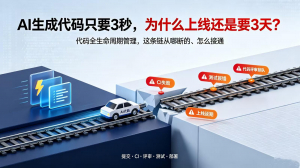
AI代码进链路后,代码全生命周期管理怎么一条链跑通
解析AI代码进入研发链路后,代码全生命周期管理如何打通提交、CI、评审、测试部署七站,实现规格驱动生成、预检前置、需求ID贯穿与质量前置拦截。
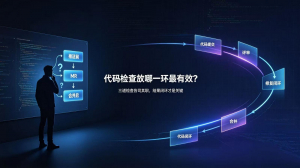
代码检查放哪一环最有效?推送前、MR、还是合并后
代码检查放推送前、MR还是合并后?本文拆解三道检查分工:推送前拦截基础错误,MR做核心质量门禁与评审,合并后全量兜底;并给出问题闭环、门禁强制和分步落地建议。
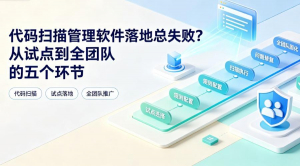
代码扫描管理软件落地总失败?卡在从试点到全团队的五个环节
围绕研发团队引入代码扫描管理软件时"上了却落不下去"的普遍困境,从目标对齐、试点选择、规则与门禁配置、流水线接入、度量运营五个环节,给出可执行的推广与落地路径,并结合跨角色协作、常见阻力与行业实践,帮助研发负责人与 DevOps 团队把代码扫描真正转化为团队质量习惯。
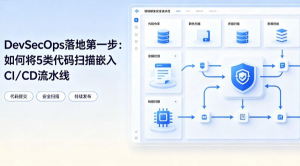
DevSecOps落地第一步:如何将5类代码扫描嵌入CI/CD流水线
面向研发负责人与 DevOps 工程师的实践指南:先讲清为什么 DevSecOps 落地要从安全左移、把代码扫描嵌入 CI/CD 流水线开始,再拆解 SAST、依赖扫描、镜像扫描等扫描类型应嵌入的阶段,并给出盘点、选型、插入扫描任务、配置质量门禁、缺陷闭环与试点推广六步落地路径,附常见误区、行动清单与 FAQ,帮助团队迈出 DevSecOps 落地第一步。
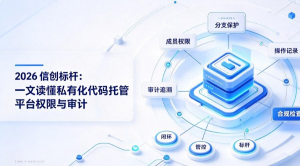
2026 信创标杆:一文读懂私有化代码托管平台权限与审计
从定义、权限断点、审计证据链和 PoC 验收四个层面,说明信创环境下私有化代码托管平台如何落实四层最小权限与可追溯审计,并给出选型与验证边界。