


GitOps 落地最难的是哪一步?配置仓库怎么组织?
GitOps 落地真正的难点不在安装控制器,而在配置仓库的组织模型:应用代码、配置与基础设施如何分库,环境差异如何用目录和 overlay 表达,密钥与权限如何收敛。文章给出可执行的仓库结构、落地顺序与 PoC 检查项。
GitOps 工具装好、演示环境跑通,三个月后配置仓库却常变成另一个“运维网盘”:应用清单、环境补丁、密钥、临时脚本混在一起,没人说得清哪次提交改动了生产。GitFox 这类一体化 DevOps 平台能把代码、流水线、制品和发布收在同一个底座上,减少系统之间的手工搬运;但它替代不了“配置怎么组织”这个决策。
多数团队把落地难点归因于控制器、同步策略或网络连通性。更常见的断点其实在更前面:配置仓库的组织模型没有定下来——什么进仓库、环境怎么分、谁有写权限、密钥从哪里来。GitOps 落地最难的,是把“期望状态”变成一套可维护、可审计、可回滚的仓库结构,而不是把工具跑起来。
一、为什么最难的不是装工具,而是定配置模型
OpenGitOps 把 GitOps 归纳为四条原则:声明式描述、版本化且不可变、自动拉取、持续调和。前两条决定“什么内容以什么方式进入 Git”,后两条是控制器的工作方式。安装 Argo CD 或 Flux 这类 GitOps 工具本身并不复杂;真正耗时的是把现有环境翻译成声明式配置,并让研发、运维、安全对“谁能改什么”达成一致。
常见症状很一致:
应用代码与部署清单同库,CI 推镜像又改清单,容易循环触发;
三个环境各拉一条长期分支,靠 cherry-pick 同步;
环境差异靠复制 YAML,改一处漏三处;
密钥明文或半明文躺在仓库;
Application 在界面手点,仓库里看不到“应用的应用”。
这些问题不会在演示环境暴露,却会在第一次生产回滚时集中出现。判断标准很直接:随便挑一次线上变更,能否在仓库里找到对应提交、评审记录、影响环境和回滚点。 找不到,说明最难的那一步还没过。
二、先分清三类仓库,不要把所有东西塞进一个 Git 仓库
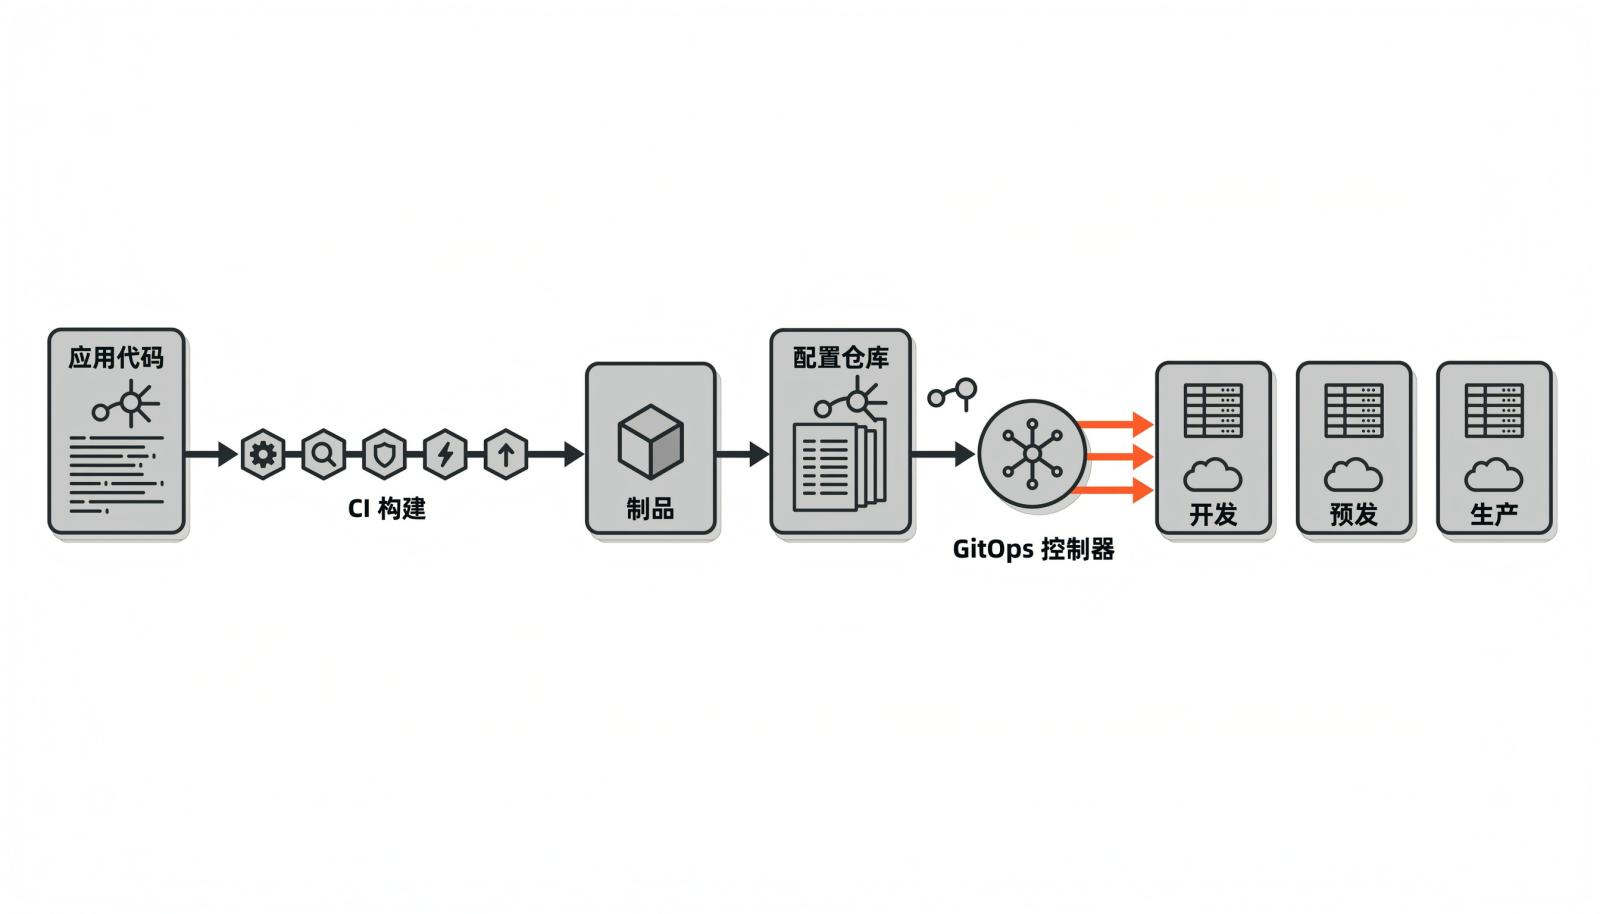
Argo CD 官方文档建议把 Kubernetes 清单放在独立于应用源码的仓库:只改副本数时不必触发整条 CI、审计历史更干净、开发与生产写权限可以分离,也能避免 CI 推送清单造成循环构建。
仓库类型 | 主要放什么 | 谁维护 | 变更后的动作 |
|---|---|---|---|
应用代码库 | 源代码、Dockerfile、单元测试、构建脚本 | 研发团队 | 提交后跑 CI,产出镜像与制品 |
配置仓库 | K8s 清单、Helm values、Kustomize overlay、Application 定义 | 平台或 SRE,研发提 PR | 合并后由 GitOps 控制器同步 |
基础设施库 | 集群、网络、IAM、监控组件等声明 | 平台或运维 | 按变更窗口评审执行 |
应用代码库对应的是代码托管、分支规则与评审权限,不是部署参数。小团队未必要把三类仓库全拆,但应用代码与配置清单至少应分离。 基础设施如果仍由控制台手工管理,也要把关键参数纳入版本控制,避免只留下截图和口头记录。
三、配置仓库怎么组织?
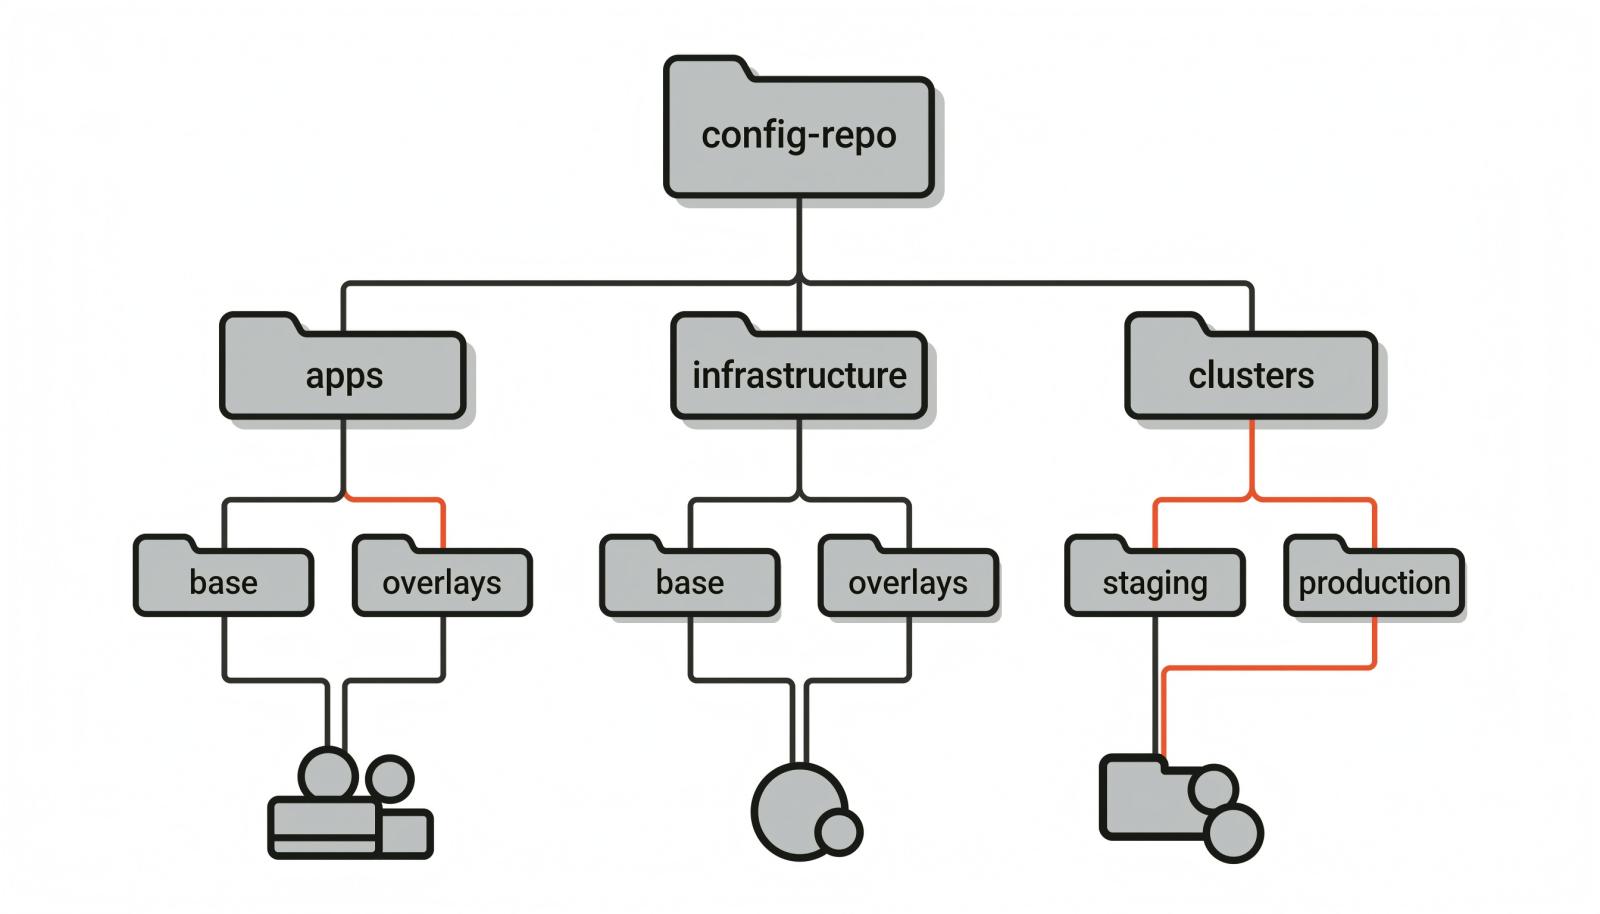
Flux 官方给出四种结构:单仓库、按环境分仓、按团队分仓、按应用分仓。它们没有绝对优劣,差别在权限边界和变更半径。默认建议是一个配置仓库,用 base 与 overlays 表达环境差异;团队和集群变多后再拆。
一种可维护的结构是:apps/<app>/base 放公共清单,apps/<app>/overlays/<env> 放副本数、资源、Ingress 等差异,clusters/<env> 只做该环境的同步入口。环境分离不是把 YAML 复制三份,而是让差异显式出现。
不要用长期分支代替环境目录。长期分支容易积累 cherry-pick,最后分支之间的漂移比集群里的漂移更难查。发布走主干加 PR,晋级时只改镜像版本或环境差异,评审记录自然连续。多集群优先用 ApplicationSet 与集群标签;app-of-apps 是管理员级能力,父 Application 仓库的推送权限必须收紧。
权限要跟目录一起设计。CODEOWNERS、受保护分支、生产指定评审人是底线。Flux 也提醒:单仓库模式下 Git 本身不能限制对某个目录的读取,能读仓库的人都能看到生产配置。如果生产配置需要按需可见,例如金融、政企或军工场景,再拆生产配置库;否则单库加评审规则通常够用。
四、密钥和配置漂移,是两个最容易返工的点
密钥不要以明文进入仓库,也不建议让 GitOps 控制器在渲染阶段注入密钥。 Argo CD 官方更推荐在目标集群侧做密钥管理,例如 Sealed Secrets、External Secrets Operator 或 Secrets Store CSI Driver。这样控制器不需要接触明文,密钥轮换也与应用同步解耦。
配置漂移要靠机制,而不是靠“大家自觉”。手动 kubectl、临时扩缩容都会让集群偏离 Git。同步策略要明确哪些资源启用 selfHeal 与 prune,哪些字段允许外部控制器管理,例如 HPA 接管的副本数就不应继续由 Git 固定。远程 base 要固定到 tag 或 commit SHA,避免上游一变,清单含义跟着变。
五、GitOps 如何落地?
盘点应用、环境、集群和生产变更入口,标出谁有生产写权限。
拆出配置仓库,先迁移一个非核心应用,不搞全量搬迁。
建 base 与 overlays,把环境差异显式写出来,删掉重复清单。
接入目标集群侧密钥管理,明确轮换责任人和失效预案。
加护栏:CODEOWNERS、生产评审、质量门禁、同步告警和一次回滚演练。
PoC 是否过关,看五件事:任取一次变更,能否快速定位提交、影响环境和回滚点;空集群能否只靠仓库同步到可用;生产配置是否必须经过指定评审;密钥是否不出现在仓库明文和控制器缓存;手动改集群后是否会被发现。这五项过不了,先别扩集群数量。
六、工具链要接住仓库模型,而不是反过来
GitOps 控制器只负责“把期望状态同步到集群”。如果代码托管、构建、制品和发布各在一套系统里,配置仓库很容易变成人工中转站:CI 打完包,有人复制版本号去改清单,再等另一个平台同步。
GitFox 是禅道软件自主研发的一体化 DevOps 底层引擎,也是禅道 DevOps 解决方案的内置核心组件,覆盖代码托管、分支管控、代码评审、CI/CD 流水线、代码扫描、制品库与自动化发布。底层代码完全自研,无海外开源内核依赖,支持私有化部署,并适配国产服务器、操作系统与数据库。
代码提交后,CI/CD 流水线负责构建、扫描并产出镜像。
镜像与版本包进入制品库后保留版本与来源记录,配置仓库只引用确定的版本,不再靠人工抄写 tag。这样“代码—构建—制品—配置—发布”能沿同一条链路追溯。
在禅道体系里,分工边界要写清楚:禅道项目管理负责需求、任务与 Bug,GitFox 负责代码到制品、发布这一段,两边通过提交记录、合并请求和流水线记录关联。它更适合 50~300 人研发中心、有多套环境且希望减少 GitLab + Jenkins + 第三方制品库拼接的团队;十来人、单集群的团队,先把仓库模型理顺比换平台更划算。
七、常见问题
配置仓库一定要和应用代码仓库分开吗?
官方建议分开,核心是权限和审计。只改部署参数不应触发整条 CI,生产写权限也不该跟着源码仓库发放。小团队可以只建一个配置仓库,但不要把源码和部署清单长期混在一起。
多环境用目录还是分支?
默认用目录加 overlay,主干开发、PR 晋级。长期环境分支容易积累 cherry-pick 和配置漂移。只有生产配置必须单独授权时,才考虑按环境拆仓库,而不是靠分支隔离权限。
密钥加密后能直接提交 Git 吗?
可以采用 Sealed Secrets 这类加密清单,但更稳妥的是把密钥放在目标集群侧管理,让控制器不接触明文。无论选哪种,都要明确轮换、吊销和审计责任。
小团队要不要一开始就上 ApplicationSet?
不必。应用和集群不多时,少量 Application 加清晰目录就够。等多集群、多团队需要按标签批量生成应用时再引入;app-of-apps 适合管理员集中引导,但要严格控制父仓库权限。
八、结论:先定边界,再谈自动化
GitOps 落地最难的一步,不是选工具或点亮同步按钮,而是定清楚配置仓库的组织模型:什么进哪个库、环境差异放哪里、谁能改生产、密钥如何进入集群。
这套模型没有唯一答案。十来人、单集群,一个配置仓库加 base/overlay 就够;多团队、多集群、生产配置需要隔离时,再拆环境库或团队库。判断标准始终是变更可追溯、权限可收敛、回滚可演练。 如果正在做 PoC,先用一个非核心应用跑通“提交—评审—同步—回滚”闭环。需要验证代码、流水线、制品与发布能否在同一底座衔接,可从 GitFox DevOps 版了解能力边界与部署方式。


相关阅读
更多博客 → 代码全生命周期管理 6 个核心环节
解析代码全生命周期管理六大环节:提交与版本管理、分支治理、合并请求评审、持续集成与质量门禁、制品管理追溯、部署发布验证,...
 AI+DevOps平台:AI 正在改写的5个研发环节,哪些已经能落地
解析AI+DevOps在需求拆解、代码评审、流水线故障诊断、测试生成、追溯度量5个研发环节的落地成熟度与边界:代码评审最...
 AI写代码、AI修Bug,研发管理平台还在等人填工时?
AI写代码后研发管理平台仍靠工时?文章解析工时数据失效的三大原因,提出以评审耗时、返工率等工作流指标替代,并给出技术管理...
 一站式 DevOps 平台的 AI 三步走:从「你问它答」到「它自己跑」
解析一站式DevOps平台的AI三步走:问答式AI、人机协同质量卡点、AI Agent自主闭环。以GitFox AI代码...