代码规范检查工具怎么落地?
从规则分层、接入点到严格度校准,拆解代码规范检查工具的落地方法:基线规则统一、团队规则可加、项目豁免有期限,并用误报率、阻断命中率、修复时长和新增问题密度持续调整规则集。
很多团队引入代码规范检查工具的第一周,就把能找到的规则全部打开,历史项目一次扫出几千条告警。开发很快学会在提交前加忽略注释,门禁还在,规范却没有进入代码。
代码规范检查工具要真正落地,顺序应该是先分层、再接入、后收紧:规则集不是越严越好,而是让新增代码不产生新问题,让关键风险必须拦住。GitFox 采用 100% 自研引擎,内置代码托管、评审、扫描和流水线等核心组件,扫描结果能直接落在提交与合并环节。它无海外开源内核依赖,与禅道项目管理按需求、缺陷和代码关联分工,适合 50~300 人研发中心私有化落地。
一、代码规范检查工具落地,先回答“严”要解决什么问题
规则集的严格度不是审美问题,而是失败成本问题。判断一条规则该不该开,先看它拦下的是什么。
- 阻断覆盖存量代码:全量扫描后,历史问题变成每天的门禁失败,团队只能批量豁免。
- 命中高但修复低:告警堆在平台上,没有人认领,也没有截止时间。
- 规则与业务约定冲突:框架要求的写法被当成错误,开发只能在错误和业务之间二选一。
成功标准可以更具体:新增代码的问题密度不再上升;高危问题在合并前被拦住;开发者愿意在本地修,而不是等 CI 打回。规则集的目标不是把问题扫出来,而是让问题在合入前被处理。
二、规则集怎么分层:基线、团队、项目
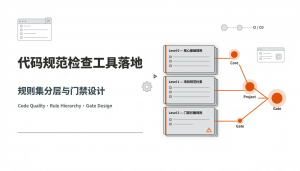
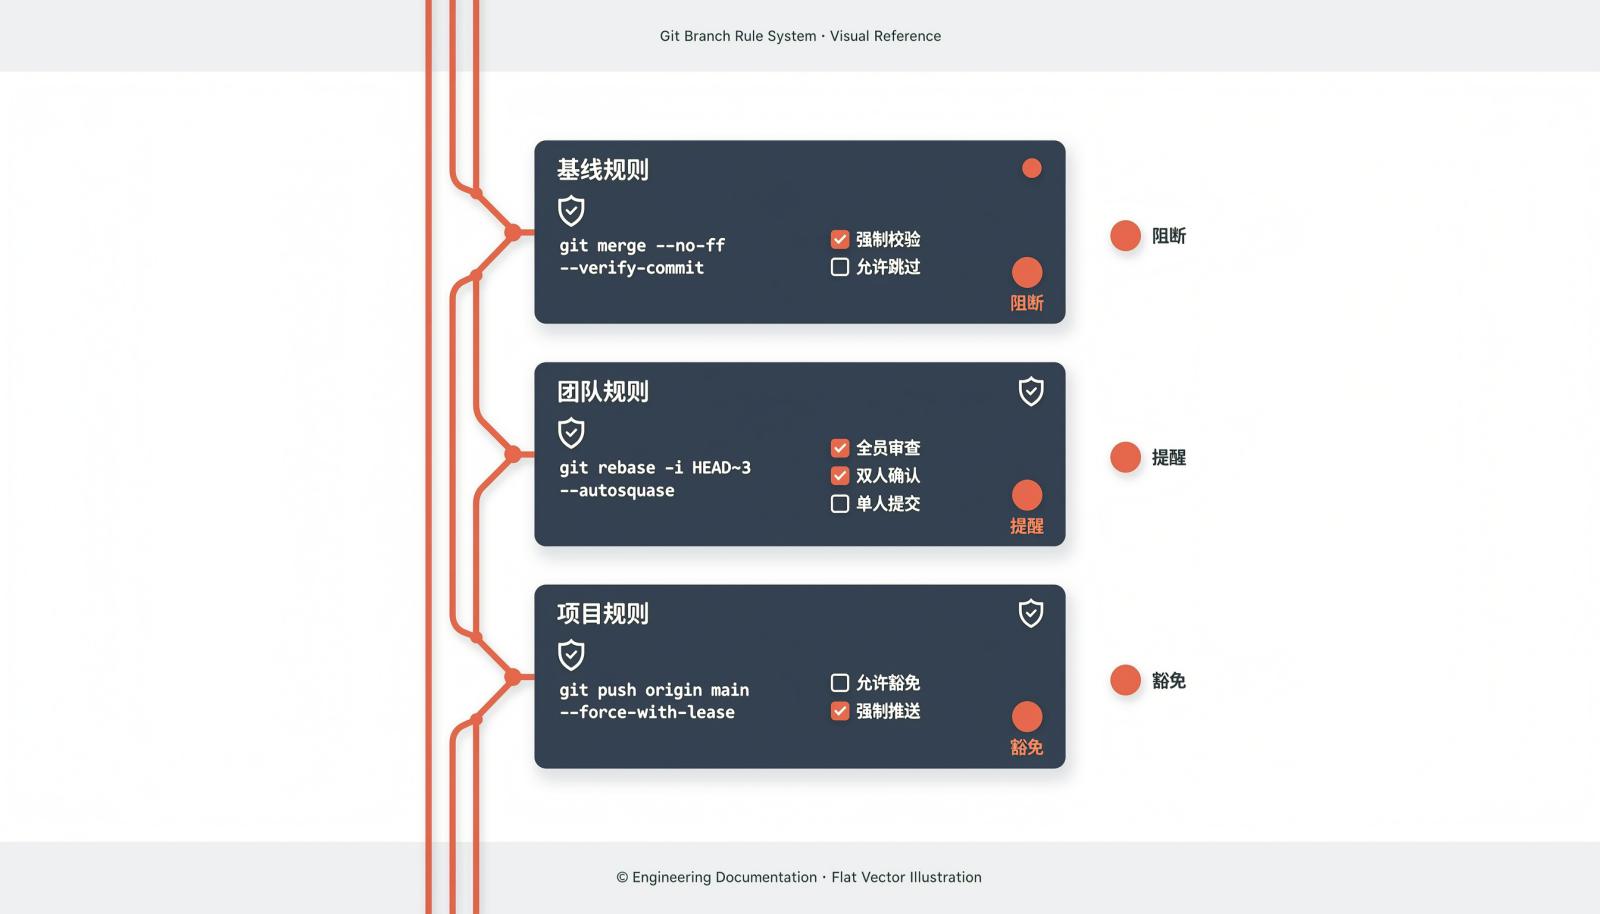
规则集通常要同时满足三种诉求:语言与安全底线、团队工程约定、项目历史现实。混在一张清单里会互相冲突,更稳的做法是分三层。
| 层级 | 谁来维护 | 放什么规则 | 默认执行方式 | 调整周期 |
|---|---|---|---|---|
| 基线规则 | 平台或架构组 | 语言官方推荐、安全与空指针问题 | error,阻断新增代码 | 跟随工具版本 |
| 团队规则 | Tech Lead | 框架用法、日志、异常处理、命名约定 | 先 warn,稳定后转 error | 每季度 |
| 项目规则 | 项目负责人 | 历史兼容、特殊目录、临时例外 | 豁免并设定到期时间 | 每月复核 |
基线规则解决“所有项目都不能碰”的问题,团队规则解决“我们这一组怎么写”,项目规则只处理历史问题,不承担新增代码的放纵。
以 ESLint 为例,官方文档把可共享配置作为规则继承起点,项目可以覆盖具体规则。平台维护推荐配置,团队只写差异。执行级别也要分层:error 只留给会导致故障、安全问题或接口不兼容的规则;风格规则先放 warn;历史代码可以豁免,但要带负责人和到期时间。基线统一、团队可加、项目可豁免,但豁免必须有期限。
三、代码规范检查工具怎么接进提交和合并
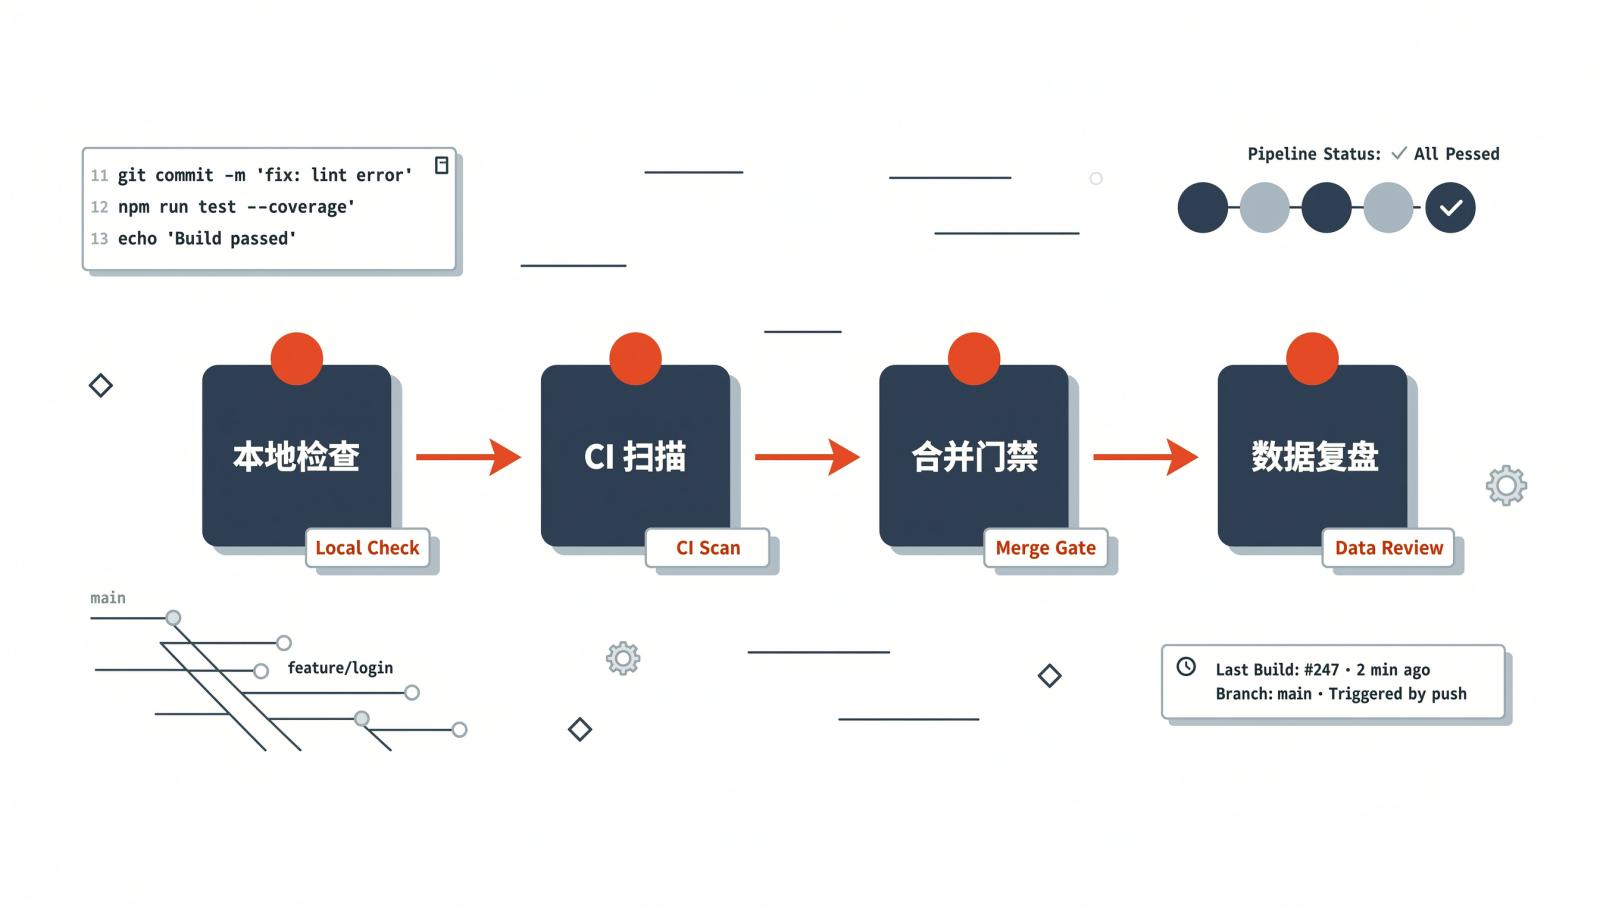
规则集定完,接下来是接入点。只在 CI 跑全量扫描,反馈太晚;只在本地装插件,又容易被跳过。比较稳的链路是四段。
- 本地检查:IDE 插件或提交前钩子先跑高置信规则,让开发在推送前看到问题。
- 代码扫描:对变更文件做增量扫描,全量扫描按周运行,结果要能定位到文件和行。
- 质量门禁:把 error 级规则和关键安全检查接到合并请求上,未通过不能合并;只拦新增问题。
- 效能度量:按项目看新增问题、修复时长和豁免数量,每月回到规则集。
变更大小也会影响体验。把大重构拆成多次小提交,检查任务更短,定位也更快;所有改动挤在一次提交里,门禁失败后很难判断是哪一处引入的。门禁只对新增代码生效,才有机会长期执行。
四、规则集该定多严:用四个指标校准
严格度不能靠感觉。先看四个可观察指标,再决定加规则还是减规则。
| 指标 | 怎么看 | 健康信号 | 过严信号 |
|---|---|---|---|
| 新增问题密度 | 每千行新增代码的问题数 | 连续两个月下降 | 规则一加就上升,修复量跟不上 |
| 误报率 | 开发标记为误报的数量除以总告警 | 低于两成 | 同一规则反复被申诉 |
| 阻断命中率 | 被门禁拦下且确实需要修的占比 | 多数拦截被修复 | 大量豁免或直接关闭 |
| 平均修复时长 | 从告警产生到关闭的时间 | 一周内 | 超过两周仍在堆积 |
误报率和阻断命中率最能说明规则是否过严。误报高,开发会失去信任;阻断命中率低,门禁会变成形式。新增问题密度和修复时长则说明规则有没有真正改变行为。
起步阶段,基线规则先选 10~20 条高置信、低争议的规则,团队规则控制在 10 条以内。每条规则都要有人能解释为什么开。DORA 把变更失败率定义为生产环境事件数除以部署数;规则集的效果也要和交付结果一起看。扫描通过率上升、变更失败率没有改善,说明拦下的可能只是格式问题。
规则集每季度做一次增删评审:连续两个月零命中的规则考虑降级;误报率高的规则先改成 warn;新增规则先在两个项目试点,再进基线。严格度应该由误报率、修复行为和交付结果共同决定。
五、让规则集长期有效的治理动作
规则集不是配置文件,而是需要维护的团队约定。缺了治理,再好的分层也会在半年内退回“全部打开、全部豁免”。
- 每条规则有 Owner:基线归平台组,团队规则归 Tech Lead,项目豁免归项目负责人。
- 豁免有期限:写明原因、范围和到期时间;到期自动恢复检查,避免永久静音。
- 规则集版本化:配置随代码入库,变更走评审;升级工具版本时先在测试分支跑一遍。
- 结果回到研发管理:把扫描结果和需求、缺陷、发布记录关联,复盘时能回答“为什么没拦住”。
在代码质量管理系统里,规则集、扫描结果、豁免记录和修复进度应该放在同一处。否则平台团队看到规则命中,业务团队看到任务积压。需要追溯提交和缺陷时,可以用代码追溯串起记录。规则有人负责、豁免有期限、变更可追溯,规则集才不会越用越松。
六、30 天落地清单
如果现在就要启动,可以按四周推进,不追求一次到位。
- 第 1 周:选一个 20 人左右的项目试点,记录扫描结果和修复耗时,不急着开门禁。
- 第 2 周:定 10~20 条基线规则,团队规则不超过 10 条;写清 error、warn、off 三档,指定 Owner。
- 第 3 周:接入本地检查、CI 增量扫描和合并门禁;只拦新增代码,历史问题进入待办清单。
- 第 4 周:复盘误报率、阻断命中率和平均修复时长;稳定规则转 error,高误报规则降级或删除。
能在两个项目稳定运行,再谈全组织推广;一开始全量铺开,通常会在第一轮告警堆积时难以继续。先在一个项目跑通,再复制到更多团队。
七、常见问题
1. 规则集是不是越多越好?
不是。规则越多,误报和维护成本越高。先保证基线覆盖高频、高影响问题,再按团队实际代码逐步增加。
2. 历史代码告警太多,要不要一次性清零?
不建议。一次性清零通常需要长期停业务,也很难保证不引入新问题。更现实的做法是冻结存量、只拦新增,再按模块清理。
3. 规则经常误报怎么办?
先确认是规则配置问题还是代码写法问题。配置问题调整参数或降级;确实无法避免的场景走豁免,但记录原因和到期时间。
代码规范检查工具的落地,难点不在把规则打开,而在让规则和团队节奏对上。规则集先分层,门禁只拦新增,指标每月回看,严格度就能从争论变成可调整的参数。
如果正在做选型,可以拿一个真实项目做两周 PoC:用现有代码跑一遍基线规则,记录误报和修复耗时,再决定门禁范围。需要本地验证环境时,可以从官网获取安装包,用真实代码跑一轮再判断。