


什么是国产信创代码托管平台?和普通托管区别在哪?
从定义、差异、适用边界和选型核对四个层面,说明国产信创代码托管平台与普通代码托管平台的区别,并给出可落地的 PoC 验证清单。

国产信创代码托管平台,是面向信创软硬件环境设计、以私有化或内网部署为主,能承载 Git 仓库、分支权限、代码评审、流水线与制品管理,并留下操作审计记录的代码托管平台。它首先得是一个顺手的代码托管平台,其次才谈国产化适配。
像 GitFox 这类自研底座,把代码托管、评审、流水线和制品收进一套系统,并适配鲲鹏、飞腾、龙芯与麒麟、统信等国产环境,对正在做信创替换的团队,能少拼几套工具、少维护几套账号。本文只讨论企业研发场景。
国产信创代码托管平台是什么?
信创是“信息技术应用创新”的简称,核心是用自主可控的软硬件底座支撑关键业务。落到代码托管,它不是换个国产名字,而是从运行环境、部署边界到权限审计,都按信创场景重新核对。
一个合格的国产信创代码托管平台,至少要同时满足三件事:
跑在国产底座上:适配国产 CPU、操作系统和数据库,部分场景还要求国密算法。不能只看兼容清单,要看目标版本能不能实际安装、启动、跑流水线。
代码留在企业侧:支持私有化、内网或离线部署,仓库、制品、日志和账号体系都由企业自己掌握。
关键动作查得清:权限能落到仓库、分支和目录,评审、合并、流水线触发、制品发布都有记录,出了事能还原一次变更的路径。
“国产”说的是产品和团队归属,“信创”说的是适配、可控和治理能力的组合。团队全在国内,但跑不起来、审计断链、底层内核不可控,也不能自动算信创平台;开源项目只要做了扎实的适配和验证,同样可以进入信创场景。
以 GitFox 为例,它是禅道 DevOps 的底层引擎和内置核心组件:禅道负责需求、任务、缺陷等项目管理层,GitFox 承接代码托管、评审、流水线、制品与发布;底层代码自研,不依赖海外开源内核。这个分工决定了它更像一套交付底座,而不是单独的仓库工具。
把这个定义拆开,差异就清楚了。
国产信创托管平台和普通代码托管平台区别在哪?
普通代码托管平台主要回答“代码放在哪、怎么协作”;信创平台还要多回答三个问题:跑在什么底座上、出了事能不能查、供应链会不会断。
对比维度 | 普通代码托管平台 | 国产信创代码托管平台 |
|---|---|---|
运行环境 | 常见 x86 加通用 Linux,SaaS 或自建都有 | 适配国产 CPU、操作系统、数据库,部分要求国密 |
部署形态 | 公有云、SaaS、私有化并存 | 以私有化、内网、离线部署为主 |
权限与审计 | 仓库级权限和基础日志较常见 | 权限细到分支、目录,审计要串起变更链 |
供应链 | 可能依赖海外开源内核或外部云服务 | 强调底层自研、代码可控、长期维护 |
交付链路 | 以仓库和评审为中心,周边靠集成 | 常把评审、流水线、制品、发布放在一套底座 |
成本结构 | 订阅或按人头计费,运维较轻 | 硬件、部署、运维投入更高,但可减少多工具拼接 |
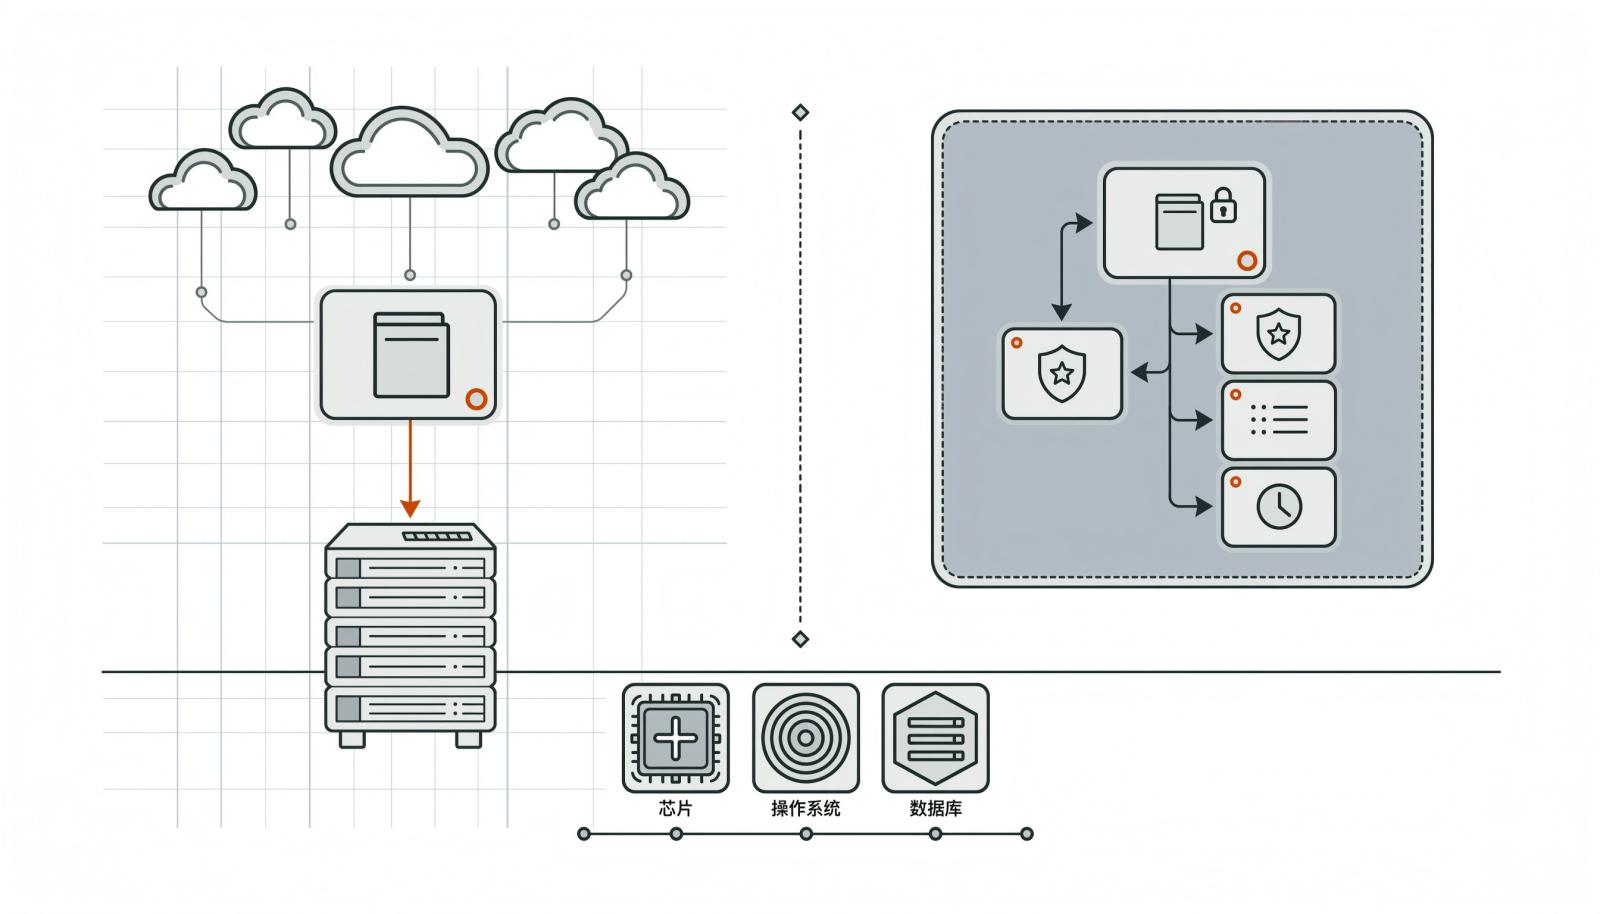
真正拉开差距的是三件事。
环境适配不是“能装上”。 国产 CPU 的指令集、操作系统的依赖库、数据库的驱动和 SQL 方言,都可能让普通平台迁移后性能下降或功能缺失。要拿真实仓库跑克隆、推送、评审和流水线,而不是只看兼容性表格。
部署边界不是“放进内网”。 私有化只解决数据放在哪;账号从哪来、离职后能不能停用、外包能不能看到核心仓库、制品能不能追到版本,仍要单独设计。代码不出内网,不等于内部没有越权。
审计不是“有日志”。 一条能用的记录至少要回答谁、何时、对什么、做了什么、结果如何。权限变更、分支保护调整、代码推送、评审合并、流水线触发、制品发布都要能串起来;只留登录日志,审计时还是要人工拼表。
信创平台的优势不在“功能更多”,而在于同一套能力能在受限环境里跑通,并留下可检查的证据。这些差异落到采购,就变成适用边界问题。
哪些团队适合国产信创代码托管平台?
先看约束,再看工具。下面这些情况,信创代码托管平台通常值得进入候选:
有明确的信创或国产化替换任务,客户、上级或行业要求代码资产留在指定环境。
代码不能出内网,外包团队、多条产品线、不同事业部之间需要隔离。
仓库多、团队多,权限靠管理员手工维护,审计时只能到处导日志。
代码托管、流水线、制品库来自多套系统,账号、权限和版本号对不上。
下面两类团队不必急着上:
十来人以内的小团队,只需要远程仓库、基础评审和简单流水线,没有私有化和合规要求。成熟的 SaaS 或轻量自建更省事。
只是把“国产”当成采购口号,没有实际适配、审计和迁移要求。换平台的迁移成本可能高于收益。
信创不是所有研发团队的必选项。它的价值是解决特定约束下的代码资产可控问题;没有这些约束,普通托管平台完全够用。如果确认需要,下一步不是比功能表,而是核对证据。
国产信创代码托管平台如何选型?
下面六项,建议直接写进 PoC 清单,逐项要结果。
适配证据:目标 CPU、操作系统、数据库、中间件的具体版本,安装包是否齐全,国密能力是否可用。让厂商在你的目标环境装一遍。
权限模型:能否按空间、仓库、分支、目录授权;只读、读写、合并、管理员是否分开;主干能否禁止直接推送;管理员能否绕过评审。
审计闭环:权限变更、代码推送、评审合并、流水线触发、制品发布是否都有记录;能否导出;保留期多长;普通管理员能否删除日志。
迁移成本:仓库、LFS、Issue、合并请求、流水线配置、权限和审计记录怎么迁;先做一轮试迁移,统计人工缺口。
性能与稳定:大仓库克隆要多久,并发推送会不会排队,流水线并发上来是否稳定,备份恢复能否演练。
长期服务:本地支持、版本节奏、升级路径、二次开发能力。信创平台往往要用很多年,厂商能否持续跟进修补和适配,比一次性功能展示更重要。
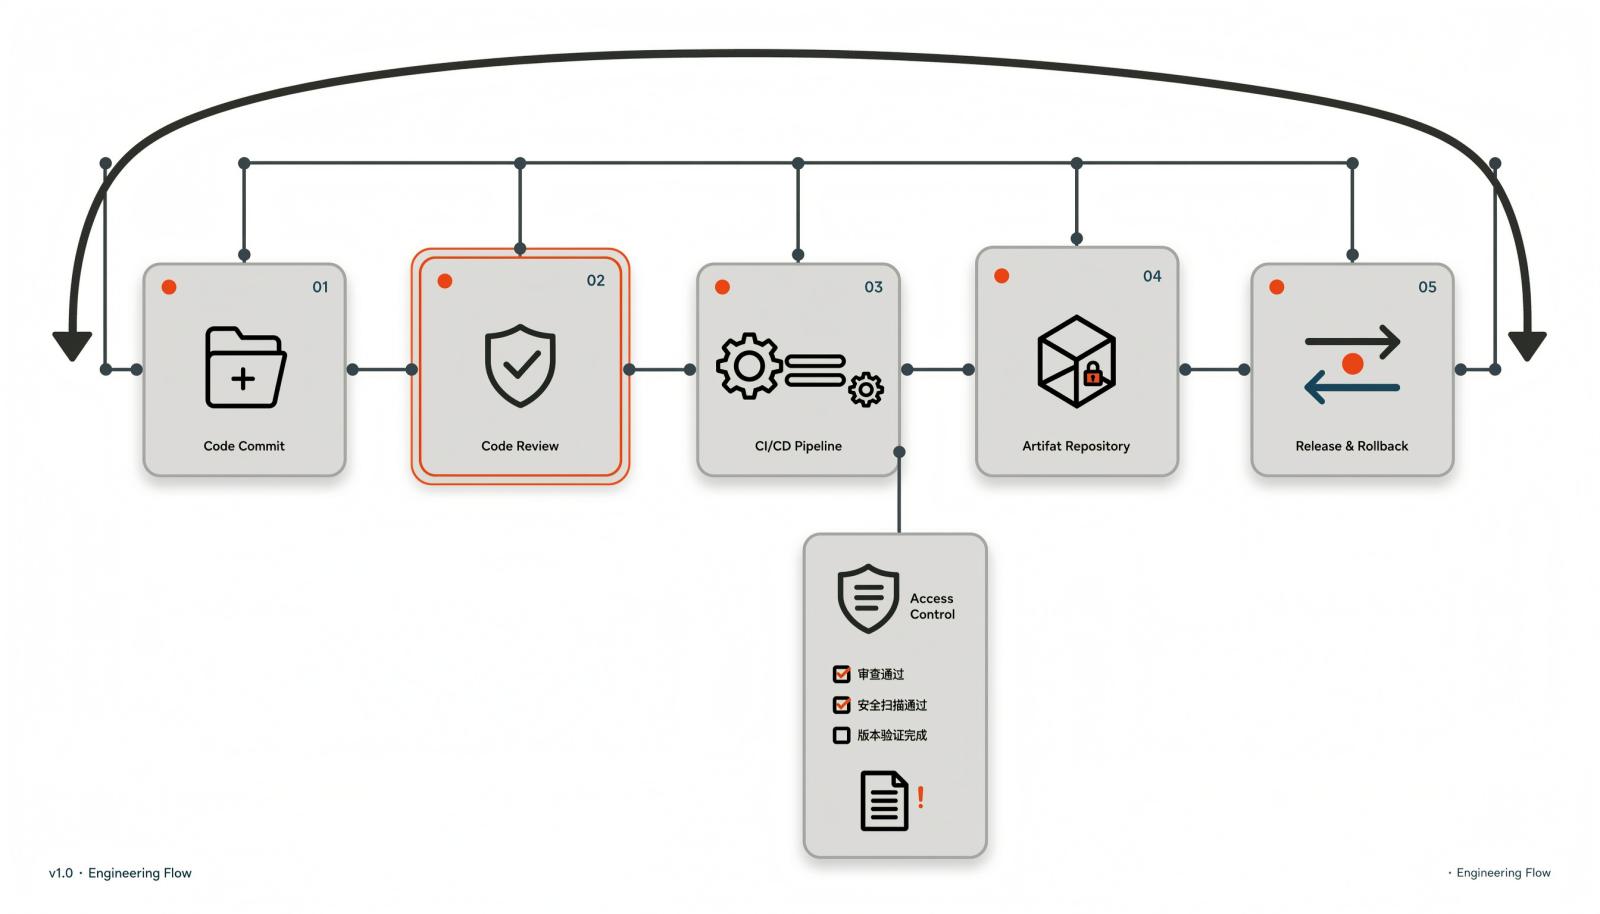
最有效的验证,是用一条真实业务链路跑通:提交代码、发起评审、触发流水线、产出制品、发布到测试环境、再回滚一次。中途让外包账号试一次越权,让审计人员导出一次完整记录。跑不通的,不要靠演示视频下结论。
国产信创代码托管平台有哪些注意项?
第一个误判是把“国产”当成“信创”。国产只说明产品和团队归属,适没适配、可不可控、能不能长期维护,要看实际证据。采购时最容易忽略的,是兼容清单上的版本和现场版本对不上。
第二个误判是把“私有化”当成“合规”。私有化解决数据存放边界,但权限怎么分、评审怎么卡、日志留多久、谁来做定期复核,仍要企业自己定。平台提供能力和记录,合规结果由制度、流程和执行共同决定。
第三个误判是“功能越多越好”。小团队上四层权限、复杂流水线和多级审批,管理成本可能比收益还高。
国产信创代码托管平台的核心,不是换个国产名字,而是把代码资产放到可控的底座上,把权限、审计和交付链路一起管住。先明确约束,再用真实仓库做一轮 PoC,比看任何功能表都可靠。


相关阅读
更多博客 → 多集群环境怎么用 GitOps 管发布
围绕多集群发布的控制面拓扑、仓库分层、CI 与制品、环境推进、漂移检测和回滚,说明多集群环境怎么用 GitOps 管发布...
 DevOps 平台到底管什么?和 CI/CD 工具链什么关系
从交付链路、权限、制品和追溯四个角度,解释 DevOps 平台的管理范围,厘清它与 CI/CD 工具链的控制层与执行层关...
 一文读懂代码安全扫描工具能发现哪些问题?
从SAST、SCA、密钥扫描、IaC扫描和DAST的实际检查对象出发,说明代码安全扫描工具能发现的不安全编码、依赖漏洞、...
 开源测试工具和商业测试平台怎么选?
从测试链路断点、五项判断标准、三种典型场景和两周 PoC 出发,说明开源测试工具与商业测试平台如何按团队能力、合规要求、...