


开发嫌安全扫描慢,DevSecOps 平台怎么平衡?
从开发等待扫描的真实场景出发,拆解安全扫描慢的触发粒度、门禁设置与平台能力原因,给出三层扫描、分级阻断、缓存并行和结果闭环的落地方案,并说明 DevSecOps 平台的选型指标与适用边界。
周一上午,开发提交一个合并请求,流水线跑到安全扫描阶段停住了。等了十几分钟,结果只有两条新增高危,其余全是存量中危;改一行配置,又得重跑一遍全量规则。几次之后,团队开始想办法:把扫描挪到夜里、把门禁改成只告警,或者在本地跳过。
这不一定说明团队不重视安全,更常见的原因是扫描节奏和门禁粒度没有跟开发节奏对齐。GitFox 这类一体化 DevSecOps 平台,把代码扫描、流水线和质量门禁放在同一条链路里;解决这类问题的关键,不是简单地把扫描器换快一点,而是把快速反馈、全量覆盖和高危阻断拆成不同层次,让开发在合适的时间拿到可行动的结论。
一、安全扫描慢,先别急着换工具
先不要急着删规则或加机器。扫描慢通常有四类信号,分别指向不同问题。
观察到的信号 | 更可能的原因 | 先查什么 |
|---|---|---|
每次提交都扫全仓 | 触发粒度太粗 | 扫描文件数、规则数是否与本次变更无关 |
合并请求长时间停在同一阶段 | 串行执行或资源排队 | 各阶段耗时、扫描队列与执行节点并发 |
告警多、修复少 | 规则过宽或误报多 | 新增问题占比、误报确认记录 |
开发频繁申请跳过 | 门禁没有分级 | 豁免次数、原因与审批记录 |
如果命中两项以上,问题往往不在扫描引擎,而在扫描被放在了错误的环节。先记录一周的合并请求等待时间、扫描耗时和告警处理结果,比直接换工具更有用。
二、增量扫描和全量扫描,各自负责什么
比较稳妥的做法,是把扫描拆成三层,而不是让每次提交都承担全部安全责任。
提交前只做轻量检查。密钥泄露、明显不安全的依赖、基础规则放在本地或预提交阶段,几秒到几十秒内返回,只拦住成本低、边界明确的问题。
合并请求只扫变更集。对新增和修改的代码做增量或差异扫描,把高危问题直接标在合并请求上,目标是快速反馈,不是出具完整报告。
夜间或发版前跑全量深度扫描。覆盖全仓、依赖、镜像和复杂规则,生成趋势与存量清单,不阻塞日常合并。
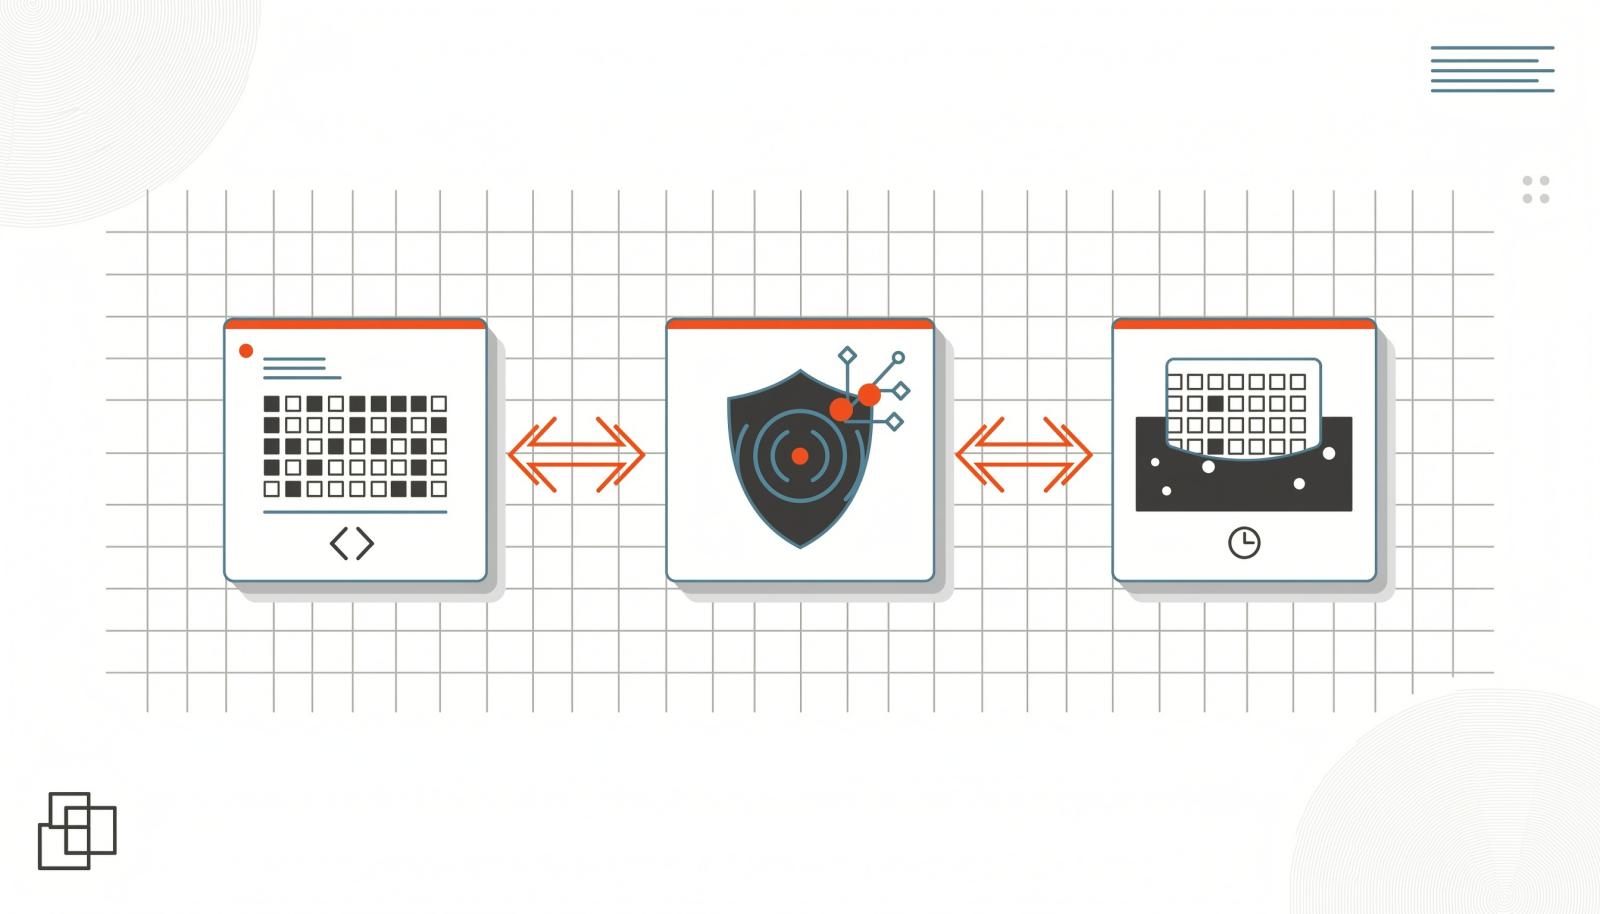
这里有个边界:增量扫描不等于降低覆盖。它的前提是基线可信、规则版本固定,全量扫描仍按计划执行。如果平台暂时只支持全量扫描,可以先保留夜间全量,再把合并请求阶段的规则收窄到高危和新增代码,作为过渡。
三、质量门禁分级,开发才不绕路
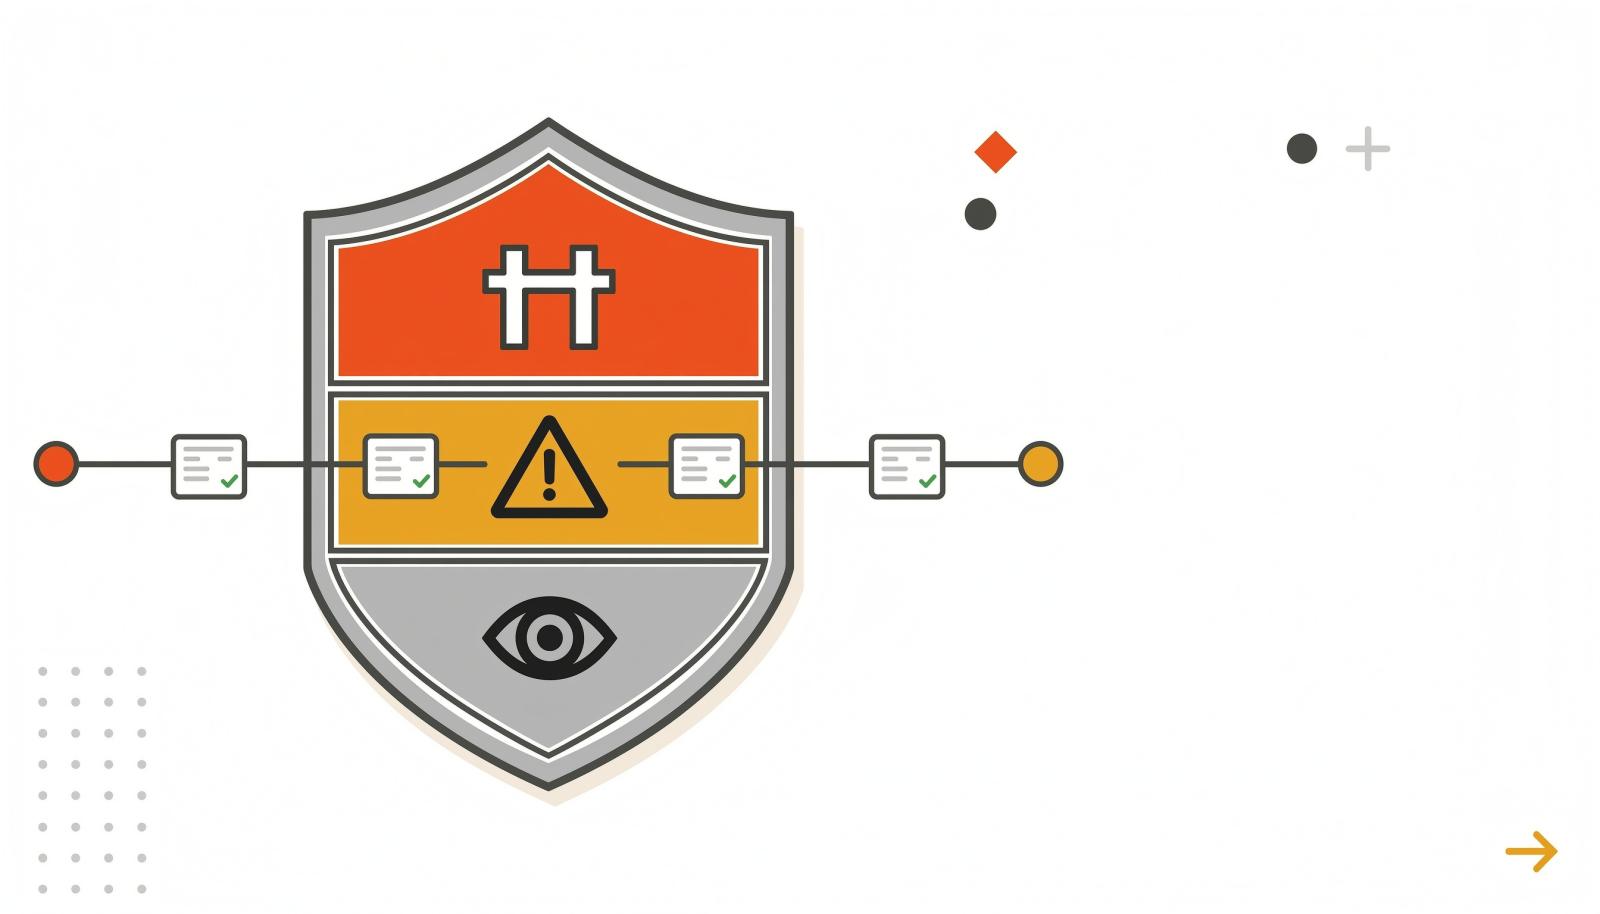
扫描提速之后,下一步是让门禁变得可解释。所有问题都阻断,开发会绕过;所有问题都放行,安全团队又不接受。更可行的做法,是按问题级别、新增或存量、影响范围三个维度分流。
问题类型 | 合并请求 | 发布前 | 处理方式 |
|---|---|---|---|
新增严重或高危 | 阻断,必须修复或走限期豁免 | 阻断 | 指定负责人,修复后自动复扫 |
新增中危 | 提示,不阻断 | 视发布范围决定 | 进入缺陷池,按迭代修复 |
存量问题 | 不阻断 | 按基线管理 | 建立基线,制定递减计划 |
低危或信息 | 仅记录 | 仅记录 | 看板观察,不占用开发时间 |
门禁的关键不是“严”,而是例外可控。豁免要有负责人、原因、到期时间和审批记录,到期后自动恢复阻断;否则豁免会变成新的绕过通道。同时盯三个结果指标:合并请求扫描的 P90 耗时、质量门禁误报率、高危问题平均修复时长。P90 指 90% 的请求在该时间内完成;只看平均值容易掩盖长尾等待。
四、DevSecOps 平台还能缩短哪些等待
流程调整能解决大半问题,但平台设计也决定了上限。
缓存与并行。复用依赖缓存和扫描基线,把互不依赖的任务并行执行;扫描节点与构建节点隔离,避免抢资源。
按变更范围调度。只对受影响模块触发扫描,避免一个小改动拖上全仓。
结果去重与归属。同一漏洞只保留一条记录,明确到仓库、分支、提交和负责人,减少安全团队与开发互相转单。
回到开发工作流。扫描结果直接出现在合并请求、缺陷单和发布记录里,修复后自动复扫。
DORA 在 2022 年 9 月发布的《Accelerate State of DevOps Report》中提到,软件供应链安全控制只有在持续集成已经建立的前提下,才会对软件交付绩效产生正向影响。换句话说,扫描要成为流水线的一部分,而不是额外的旁路检查。
五、选 DevSecOps 平台,看四个能验证的指标
如果团队正准备选型或替换现有拼接方案,建议少看功能清单,多看四个可验证的指标。
合并请求反馈时间。在中型仓库上,P90 能否稳定在团队可接受的范围;是否支持按变更范围触发。
门禁可配置性。能否按项目、分支、问题级别设置阻断;豁免是否有期限和审计记录。
结果闭环。能否关联需求、任务、缺陷、提交、制品和发布记录;修复后能否自动复扫。
部署与合规。是否支持私有化、内网离线、国产服务器、操作系统和数据库适配;权限与审计是否可落地。
GitFox 是禅道软件自主研发的一体化 DevOps 底层引擎,也是禅道 DevOps 解决方案的内置核心组件。它把代码托管、分支权限、代码评审、CI/CD 流水线、代码安全扫描、制品库和发布部署放在同一底座,底层代码完全自研,无海外开源内核依赖,适配国产服务器、操作系统和数据库,面向 50~300 人研发中心、中大型组织,以及制造、金融、政企、军工等有私有化和信创要求的团队。
分工上,禅道项目管理负责需求、任务和 Bug,GitFox 负责从代码提交到制品发布的主链路,两者通过原生关联把问题、提交和版本串起来。对希望减少 GitLab、Jenkins 和制品库多套拼接、又不想把扫描结果在多个系统之间搬运的团队,这种一体化底座更容易把门禁和闭环做在同一流程里。具体功能与版本差异以所选版本和官网说明为准。
六、安全扫描常见的四个问题
1. 安全扫描一定要卡住每一次提交吗?
不需要。提交阶段适合拦截密钥泄露和明确的高危问题;更完整的规则放到合并请求和夜间全量扫描。
2. 增量扫描会不会漏掉漏洞?
有可能,所以它不能替代全量扫描。增量扫描负责快速反馈新增风险,全量扫描负责覆盖存量与跨模块依赖,两者要同时存在并定期校准规则。
3. 扫描慢,先加机器还是先改流程?
先看耗时结构。如果是全量扫描和串行任务导致,改触发粒度和并行策略通常更有效;如果瓶颈明确在计算资源,再扩容。直接加机器可能只缩短一点等待时间,门禁和告警问题仍在。
4. 小团队也需要 DevSecOps 平台吗?
不一定需要完整平台。团队规模较小、合规要求不高时,可以先把增量扫描和高危门禁放进现有流水线;当仓库、权限、制品和审计开始分散,再考虑一体化平台。
七、安全与效率的平衡,落在分层上
开发嫌安全扫描慢,本质上不是安全和效率二选一,而是把安全动作放在了不合适的粒度和时间点。把扫描拆成提交前、合并请求、夜间全量三层,把门禁收敛到新增高危,再用缓存、并行和结果闭环减少无效等待,团队才能既保住交付节奏,又不把风险留到上线前。
DevSecOps 平台的平衡点,在于能否把这三层做成同一条可验证的流程,而不是再增加一套需要维护的系统。准备做 PoC 时,建议选一个中等规模仓库,连续记录两周的合并请求 P90 耗时、门禁误报和高危修复时长,再决定是否扩展到更多团队。GitFox 提供私有化部署与开源版、商业版分层,具体能力以所选版本和官网说明为准,可通过官网预约演示或提交 PoC 需求验证。


相关阅读
更多博客 → 自动化部署工具怎么选?脚本、平台与 GitOps 三条路
从变更入口、制品追溯、回滚和审计四个标准出发,比较脚本、平台与 GitOps 三种自动化部署路径的控制点、成本与适用边界...
 代码扫描管理软件落地总失败?卡在从试点到全团队的五个环节
围绕研发团队引入代码扫描管理软件时"上了却落不下去"...
 AI代码进链路后,代码全生命周期管理怎么一条链跑通
解析AI代码进入研发链路后,代码全生命周期管理如何打通提交、CI、评审、测试部署七站,实现规格驱动生成、预检前置、需求I...
 AI 写代码很快,交付链路谁兜底?全链路研发管理平台的 3 个门禁
AI 写代码快,交付链路如何兜底?全链路研发管理平台用提交关、质量关、发布关三道硬门禁,拦截未评审代码、卡住扫描不通过变...